【BUUCTF】WEB-刷题记录-[极客大挑战 2019]BuyFlag
前言
这是一道经典的 PHP 代码审计题。题目来自 BUUCTF / CTF² 平台的 [极客大挑战 2019]BuyFlag,主要考察 is_numeric 绕过、松散比较,以及用数组绕过长度校验。记录一下完整解题过程。
题目信息
- 平台:BUUCTF(CTF²)
- 类型:WEB
- 目标:花掉
100000000money,买到 flag
信息收集
首页菜单里有 Home / PayFlag,进入 pay.php:
Flag need your 100000000 money
If you want to buy the FLAG:
You must be a student from CUIT!!!
You must be answer the correct password!!!
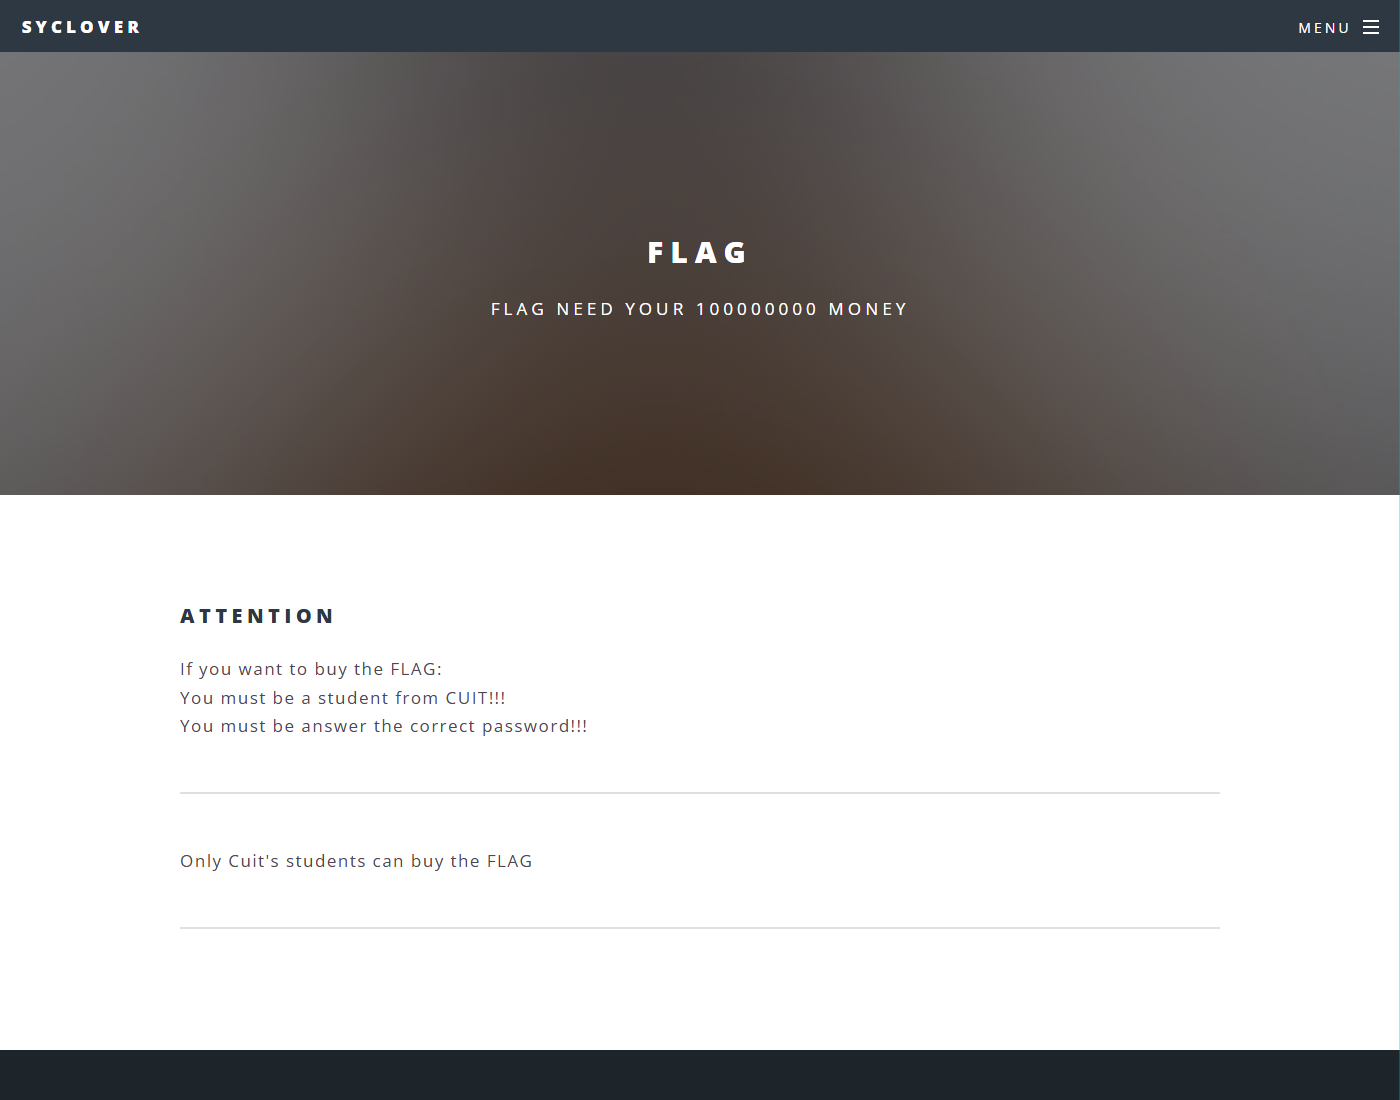
查看页面源码,底部 HTML 注释直接泄露了 password 的校验逻辑:
1 | ~~~post money and password~~~ |
漏洞分析
结合页面提示与回显,程序依次校验三件事:
- 是不是 CUIT 学生 —— 回显
you are Cuiter,由 Cookieuser=1控制; - 密码是否正确 —— 需满足
is_numeric($password) === false且$password == 404; - 钱够不够 100000000 —— 且对入参长度有限制(回显
Nember lenth is too long)。
1)password:is_numeric + 松散比较绕过
404是纯数字,会被is_numeric拦下;- 在
404后面加一个空格得到"404 ":is_numeric("404 ")为 false(带空白不算合法数字),而"404 " == 404因为松散比较会先转成数字,等于 404 为 true。 - 因此
password=404(注意末尾有一个空格)即可通过校验。
视 PHP 版本不同,
404%00、404.0等写法也可能生效。
2)身份:Cookie: user=1
服务端通过 Cookie 判断是否为 CUIT 学生,把它设为 1 即可。
3)money:用数组绕过长度限制
- 直接提交
money=100000000(9 位数)会触发长度限制,回显Nember lenth is too long; - 尝试科学计数法
1e8,长度虽然短,但服务端按整型处理导致比较失败,回显you have not enough money,loser~; - 关键一步:把
money以数组形式提交money[]=100000000。此时strlen()无法对数组取长度(返回 null / 触发告警),长度校验被绕过,同时该值在比较中也被放行,直接输出 flag。
这是 PHP 里常见的技巧:凡是
strlen/is_numeric/ 正则等“针对字符串”的校验,传入数组往往会让校验函数失效。
解题步骤
一条请求即可拿下:
1 | curl -s -X POST 'http://<target>/pay.php' \ |
服务器返回(本题 flag 为动态生成,此处略去具体值):
1 | you are CuiterPassword Right!CTF2{************-****-****-****-************} |
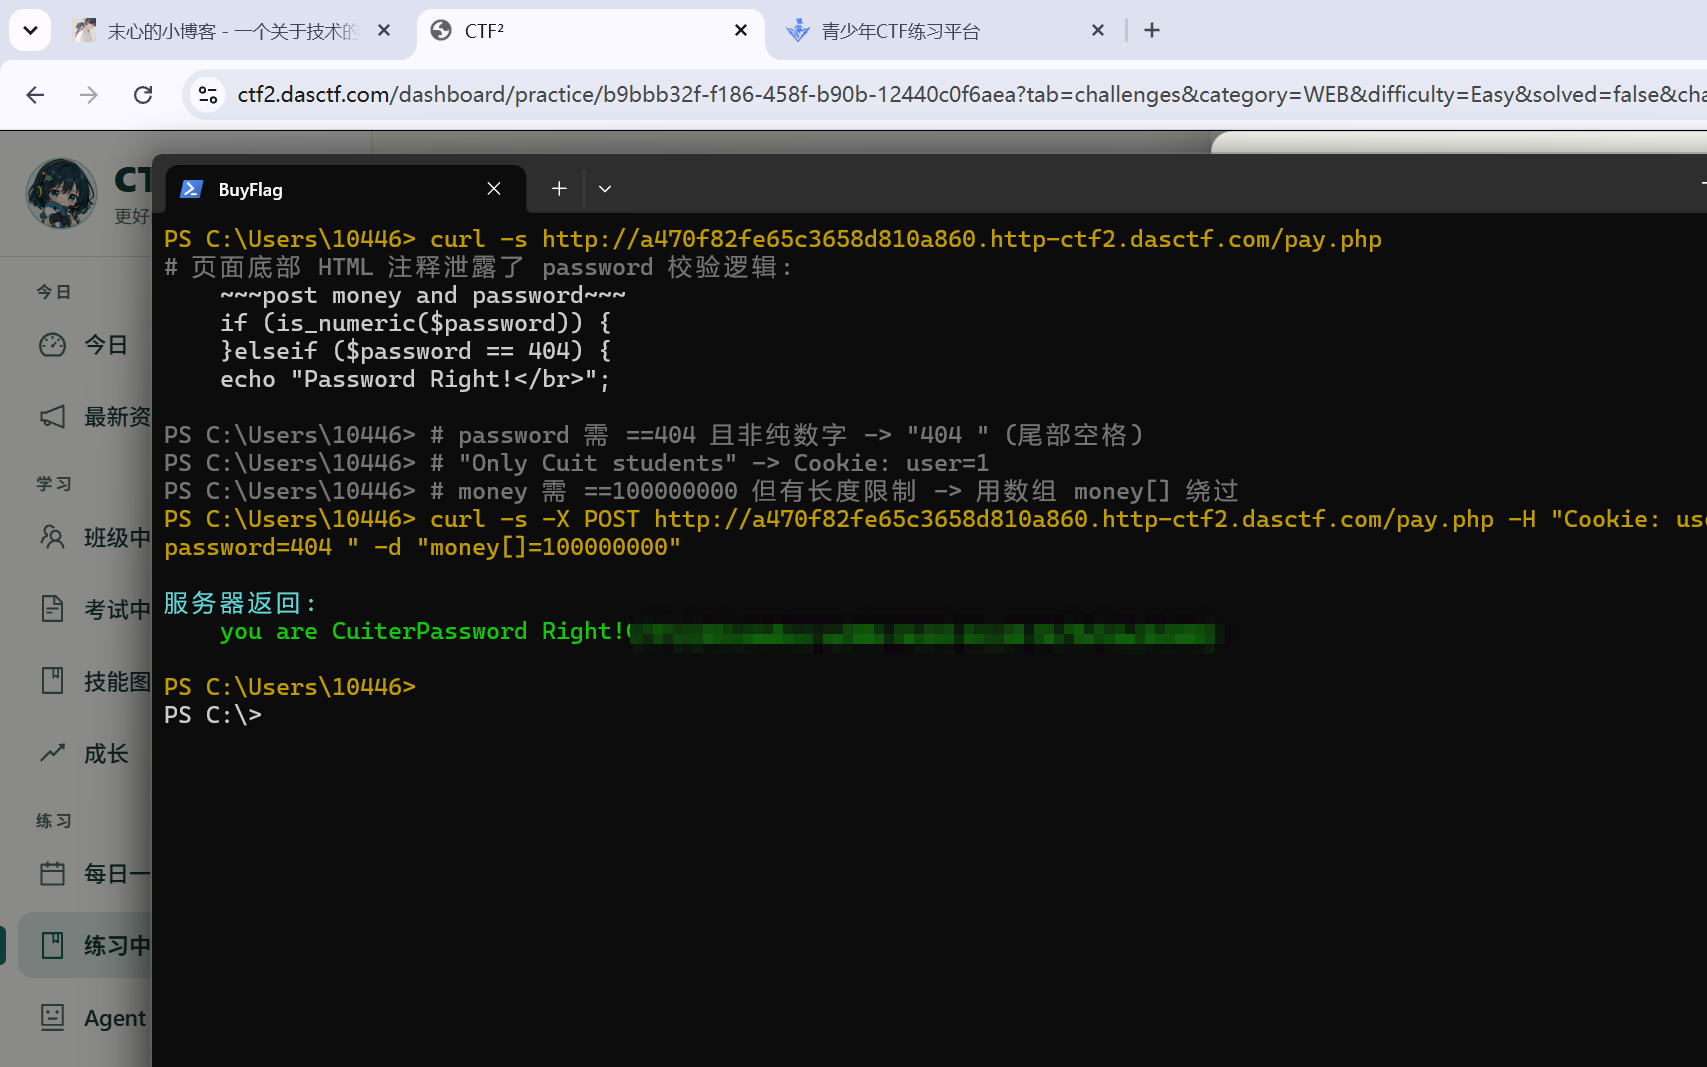
Flag
本题 flag 为动态生成(每次环境不同),成功利用后服务器会返回形如 CTF2{xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx} 的字符串,此处不再贴出具体值。
总结
is_numeric()与松散比较==的差异 —— 用404(尾部空格)绕过;- 身份 / 权限判断藏在 Cookie 里 —— 尝试
user=1; - 长度 / 正则类校验对数组入参失效 —— 用
money[]=...绕过。
参考
- BUUCTF:[极客大挑战 2019]BuyFlag
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 末心的小博客!
相关推荐
2025-10-26
【BUUCTF】WEB-刷题记录-[极客大挑战 2019]Upload
题目信息 题目名称: [极客大挑战 2019]Upload 题目分类: Web 题目描述文件上传题目,要求上传头像文件。 解题步骤第一步:访问题目打开题目链接,发现是一个文件上传页面,需要上传图片作为头像。 第二步:分析上传点 表单提交到 upload_file.php 前端有文件选择按钮和提交按钮 第三步:尝试直接上传PHP文件1<?php system($_GET["cmd"]); ?> 结果: 被拦截,提示 NO! HACKER! your file included '<?'说明服务器过滤了 <? 关键字。 第四步:绕过<?过滤使用 <script language="php"> 短标签绕过: 1<script language="php">system($_GET["cmd"]);</script> 结果: 报错 Don't lie to me, it's not image at all...
2025-10-26
【BUUCTF】CRYPTO-刷题记录-Alice与Bob
题目信息 解题步骤 密码学历史中,有两位知名的杰出人物,Alice和Bob。他们的爱情经过置换和轮加密也难以混淆,即使是没有身份认证也可以知根知底。就像在数学王国中的素数一样,孤傲又热情。下面是一个大整数:98554799767,请分解为两个素数,分解后,小的放前面,大的放后面,合成一个新的数字,进行md5的32位小写哈希,提交答案。 注意:得到的 flag 请包上 flag{} 提交 寻找那对“命中注定”的素数给定的数字是: 198554799767 它看起来很大,但在现代计算面前,不过是小菜一碟。 如果这是 RSA 的模数 $n = p \times q$,那么 $p$ 和 $q$ 都是素数,且通常接近 $\sqrt{N}$。 于是我打开 Python,轻声说道:12345import mathN = 98554799767sqrt_N = int(math.isqrt(N))print(f"√N ≈ {sqrt_N}") 所以,我只需要从 313934 附近开始,向下寻找能整除 N 的素数。1234567p = sqrt_Nwhi...
2025-10-27
【BUUCTF】CRYPTO-刷题记录-MD5
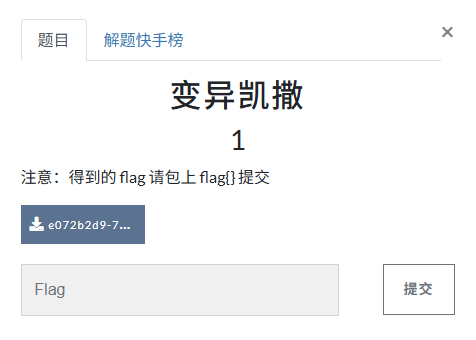
题目信息 解题记录根据附件,拿到了一串MD5:e00cf25ad42683b3df678c61f42c6bda flag:flag{admin1}
2025-10-28
【BUUCTF】CRYPTO-刷题记录-Quoted-printable
题目描述 解题步骤下载附件,得到:1=E9=82=A3=E4=BD=A0=E4=B9=9F=E5=BE=88=E6=A3=92=E5=93=A6 科普Quoted-Printable(简称 QP 编码)是一种 电子邮件和互联网协议中常用的编码方式,主要用于在 7-bit 安全的传输环境中(如 SMTP 邮件)安全地传输 8-bit 数据(比如非 ASCII 字符、中文、特殊符号等)。 Python 中的编码与解码使用 quopri 模块(标准库) 12345678910111213import quopri# 原始文本(bytes 类型)text = "Hello, 世界!".encode('utf-8')# 编码encoded = quopri.encodestring(text)print("编码结果:", encoded.decode()) # 输出:Hello, =E4=B8=96=E7=95=8C!# 解码decoded_bytes = quopri.decodestring(encoded)decoded_...
2025-10-28
【BUUCTF】CRYPTO-刷题记录-RSA
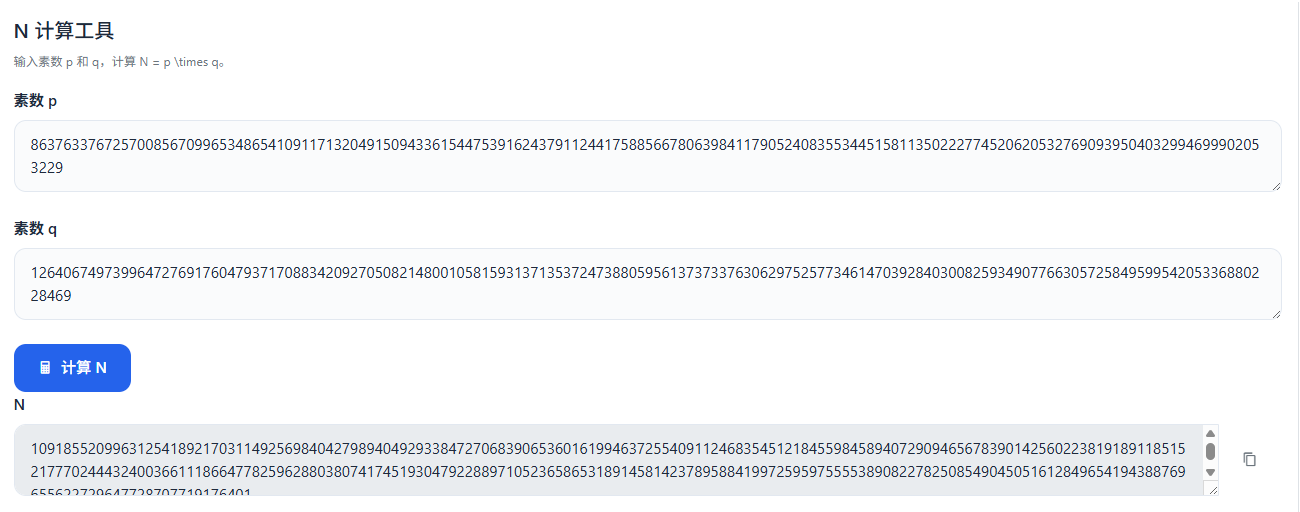
题目描述 解题步骤下载附件,得到:12在一次RSA密钥对生成中,假设p=473398607161,q=4511491,e=17求解出d作为flga提交 p = 473398607161 q = 4511491 e = 17 要求: 计算私钥 d,使得:d ≡ e⁻¹ mod φ(n) 其中 φ(n) = (p-1)*(q-1) 最终以 flag{d} 形式提交主要步骤: 计算欧拉函数:φ(n) = (p-1)*(q-1) 计算 d = e⁻¹ mod φ(n),即 d 是 e 在模 φ(n) 下的模逆元 输出 d SageMath 是非常适合数论和 RSA 计算的工具,支持大整数和模逆元直接计算。 1234567891011# RSA 参数p = 473398607161q = 4511491e = 17# 计算 phi(n) = (p-1)*(q-1)phi = (p - 1) * (q - 1)# 计算 d = e^(-1) mod phid = inverse_mod(e, phi)
2025-10-26
【BUUCTF】CRYPTO-刷题记录-RSA1
题目信息 解题步骤 题目给出了如下信息: 12345p = 8637633767257008567099653486541091171320491509433615447539162437911244175885667806398411790524083553445158113502227745206205327690939504032994699902053229 q = 12640674973996472769176047937170883420927050821480010581593137135372473880595613737337630629752577346147039284030082593490776630572584959954205336880228469 dp = 650079570221683462110904235119326153065004384105625293093094966335862501688183284072806602615026469307610935487409984138045488171609777830726811691...