
OOK 是什么:从遥控器波形到 2262/1527 解码
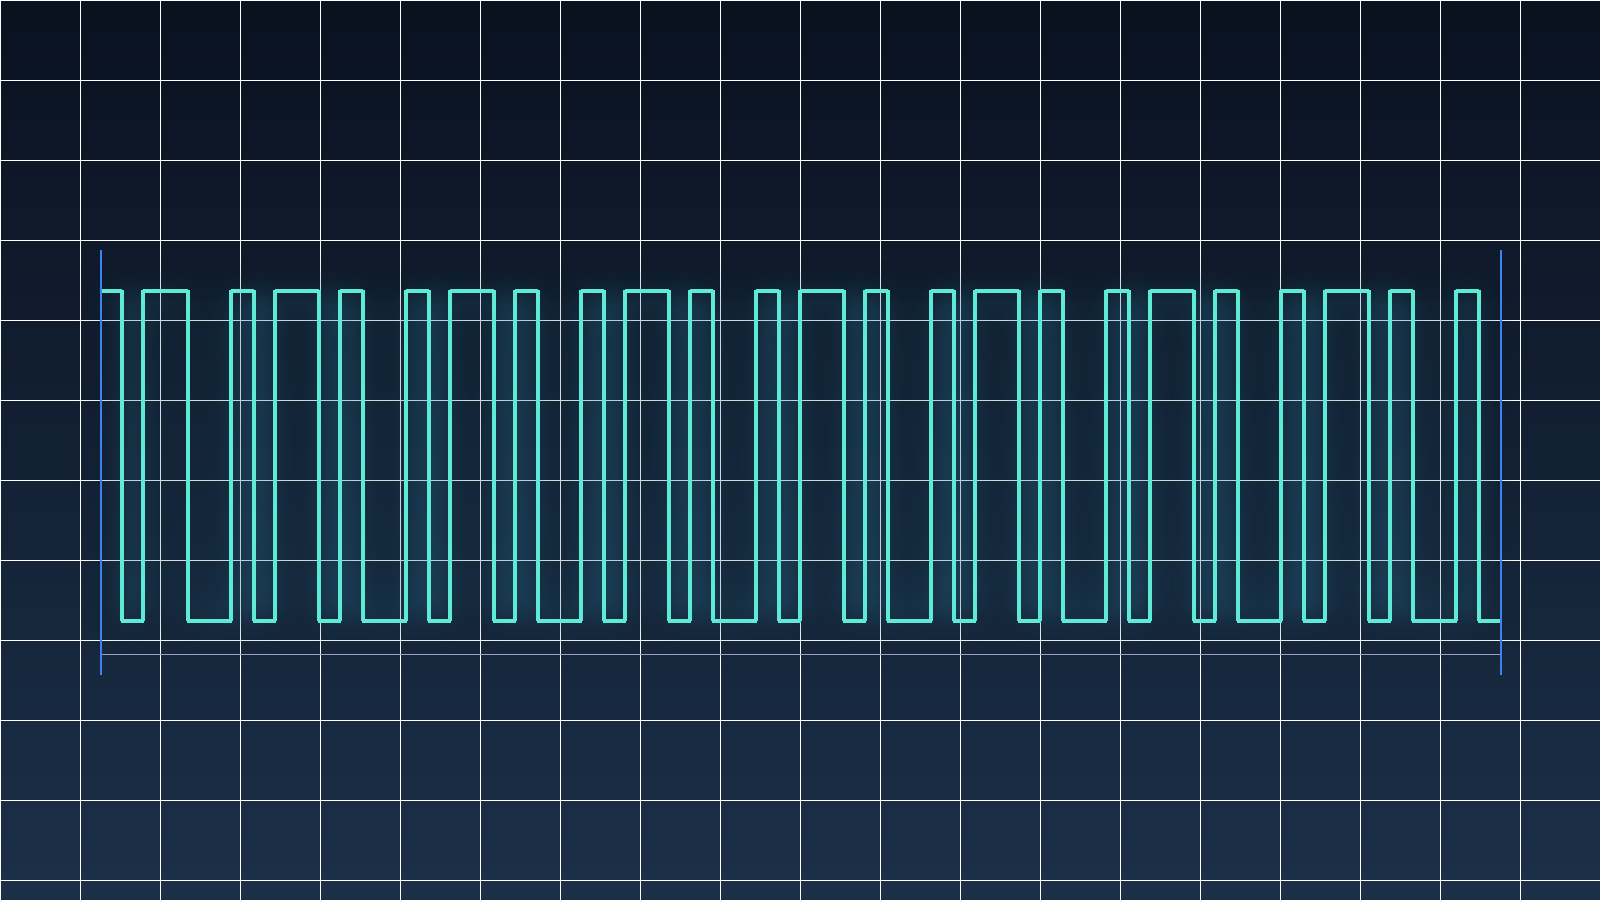
前言按下遥控器按钮的那一刻,人听到的是“滴”一声,接收端看到的却是一串载波的开和关。信号强的时候是一段连续的高频振荡,信号弱的时候是一条几乎平坦的线。把这串开关记录下来,再按脉宽分组,就能读出一个地址、一个按键值,或者一段状态码。 这类信号里最常见的调制方式叫 OOK。它简单到可以用一个三极管和一个声表谐振器做出来,也普遍到门禁、车库门、卷帘门、无线门铃、温湿度传感器和部分汽车钥匙里都能见到。 OOK 是什么OOK 是 On-Off Keying 的缩写,中文常译成开关键控。它属于 ASK 的一种极端形式:载波要么以固定幅度发射,要么完全关闭。用数学写法表示就是: s(t)=m(t)\,A\cos(2\pi f_c t),\quad m(t)\in\{0,1\}其中 $f_c$ 是载波频率,$A$ 是幅度,$m(t)$ 是要发送的二进制序列。$m(t)=1$ 时载波存在,$m(t)=0$ 时载波消失。接收端只需要检测“有没有载波”,不需要判断相位,也不需要复杂的星座图。 这带来几个直接结果。 第一,发射电路便宜。一个普通的 433 MHz 遥控器不需要复杂的调制器,只要控制振荡...
【ArchLinux】ToDesk 在 GNOME Wayland 下屏幕共享授权框一闪而过:排查与修复记录
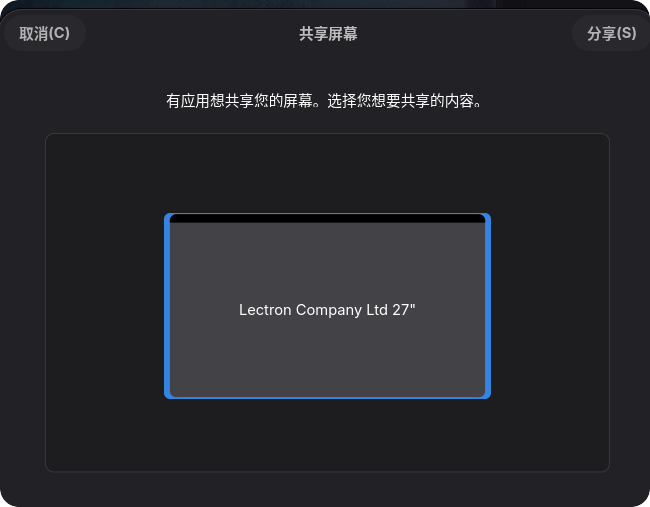
前言同一台 Arch Linux 机器上,向日葵发起远程连接时,GNOME 的屏幕共享授权框会停住,等用户点一下“共享”。换成 ToDesk,授权框只闪一下,大约两三百毫秒就没了,手还没来得及移到按钮上;有时远端黑屏,有时连接刚建立又退回去。 下面这条记录来自一次完整排查。ToDesk 4.9.8.1 本身有 Wayland/PipeWire 抓屏能力;授权框闪一下,来自 AT-SPI 自动点击。另有一条会话创建失败链路,需要单独看。 环境:Arch Linux / GNOME 51.1 Wayland / mutter 51.1 / todesk-bin 4.9.8.1-1 摘要:本机日志表明,ToDesk 4.9.8.1 已具备 Wayland/PipeWire 抓屏能力。授权框一闪而过的直接原因,是 ToDesk 通过 AT-SPI 无障碍接口自动点击了“共享”按钮。为 xdg-desktop-portal-gnome 单独设置 GTK_A11Y=none,可以阻止这一步自动操作,让授权框保留到手动确认。此方案针对授权框被自动确认的问题;日志中的会话创建失败仍需单独排查。...

【ArchLinux】休眠唤醒后 Wi-Fi 掉线与 GNOME 锁屏无密码框的排查与修复
前言合上盖子,再打开,右上角的 Wi-Fi 图标还在,点开却是一片空白。过一会儿网络自己回来,也可能一直不回来。另一件更让人难受的事是,锁屏界面只显示壁纸和时钟,密码输入框不见了,只能盲按回车或者强行重启。 这两种现象出现在同一台机器上,看起来像两个问题,实际分别落在 PCIe 电源管理和 GNOME 登录认证两条链路上。本文记录排查过程、已经做的修改、验证方法和回滚方式。 测试机器: 项目 值 机器 ALLDOCUBE iWork GT Ultra 平台 Intel Meteor Lake 系统 Arch Linux,GNOME 51.1 / GDM 51.1.1,Wayland 内核 7.2.14-arch1-1 无线网卡 Realtek RTL8852BE,驱动 rtw89_8852be 睡眠方式 s2idle 现象Wi-Fi 的问题有几个共同点: 熄屏或挂起后唤醒,Wi-Fi 有时直接掉线,NetworkManager 里设备变成 unavailable; GNOME 右上角的 Wi-Fi 列表为空,点不开任何网络; 有时等十...
CVE-2026-109618 php2shell 漏洞分析与复现
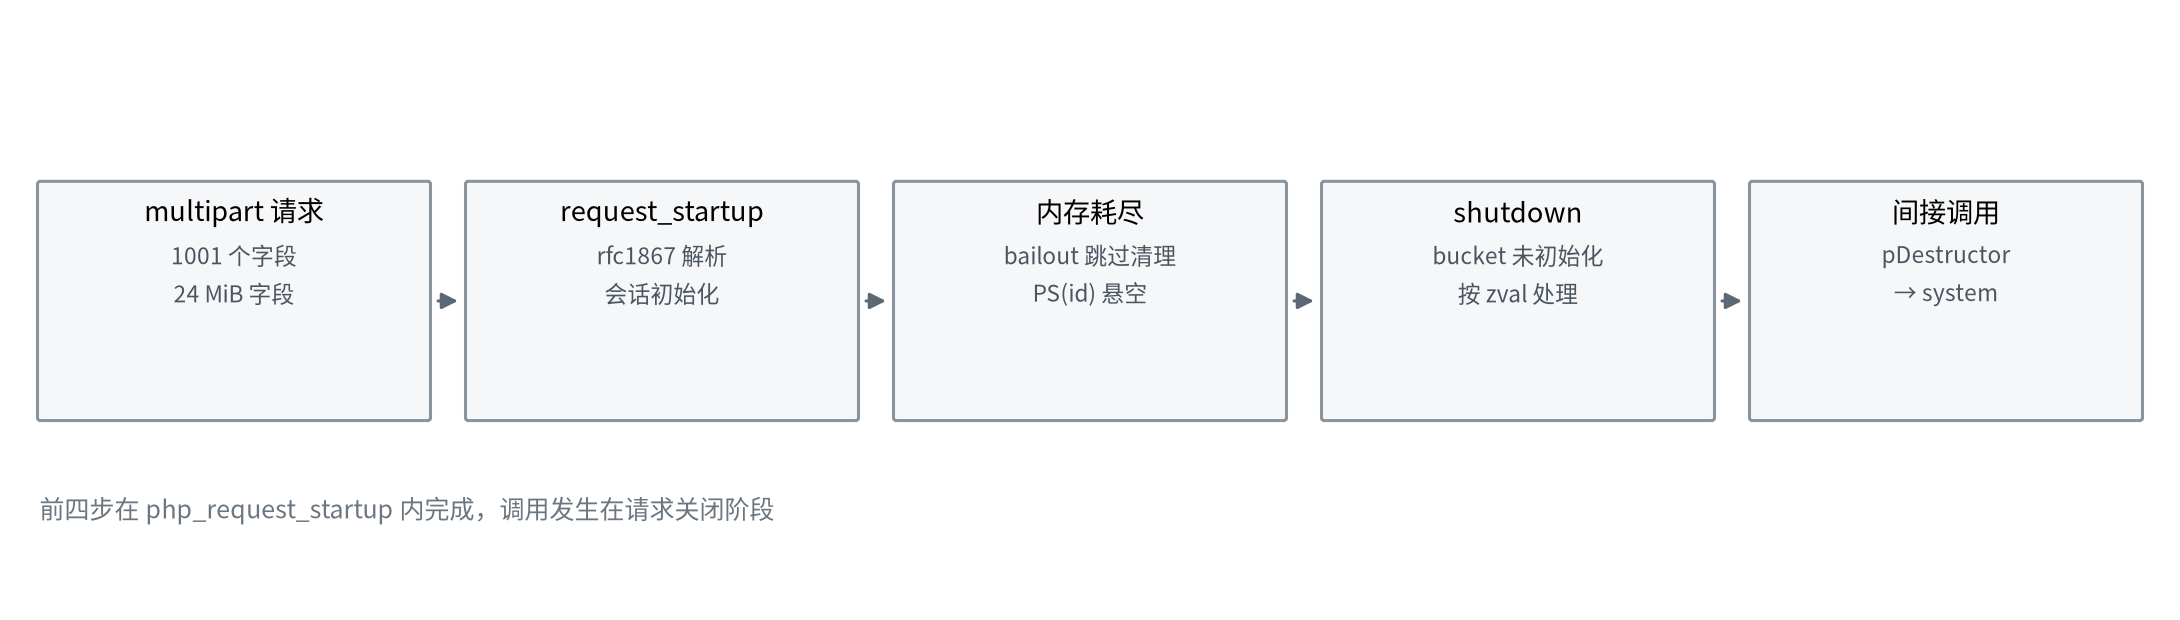
一、漏洞概要CVE-2026-109618 与 CVE-2026-109619 是 PHP Core 的跨请求内存破坏漏洞,公开代号 php2shell,CVSS 评分 9.2。 项目 内容 漏洞类型 远程代码执行、内存泄露 危害等级 高 触发方式 网络远程 权限要求 无需认证 配置要求 默认配置下存在可利用路径 用户交互 无需交互 利用成熟度 POC 与 EXP 已公开 修复复杂度 低,官方已发布修复版本 缺陷位于 PHP 引擎本身,不依赖上层应用代码。Apache mod_php 与 PHP-FPM 复用 worker 进程的机制会放大这个问题。 攻击者不需要账号,也不需要用户点击。构造特定的 HTTP 请求,就可能读到进程内存,其中包含其他请求的口令、会话令牌、API Key 与证书;在已公开的利用链中,还可以进一步执行任意代码。 二、影响版本 分支 受影响版本 修复版本 PHP 8.5 8.5.0 至 8.5.11 8.5.12 PHP 8.4 8.4.0 至 8.4.26 8.4.27 PHP 8...
阿希从众实验:一条明显更短的线
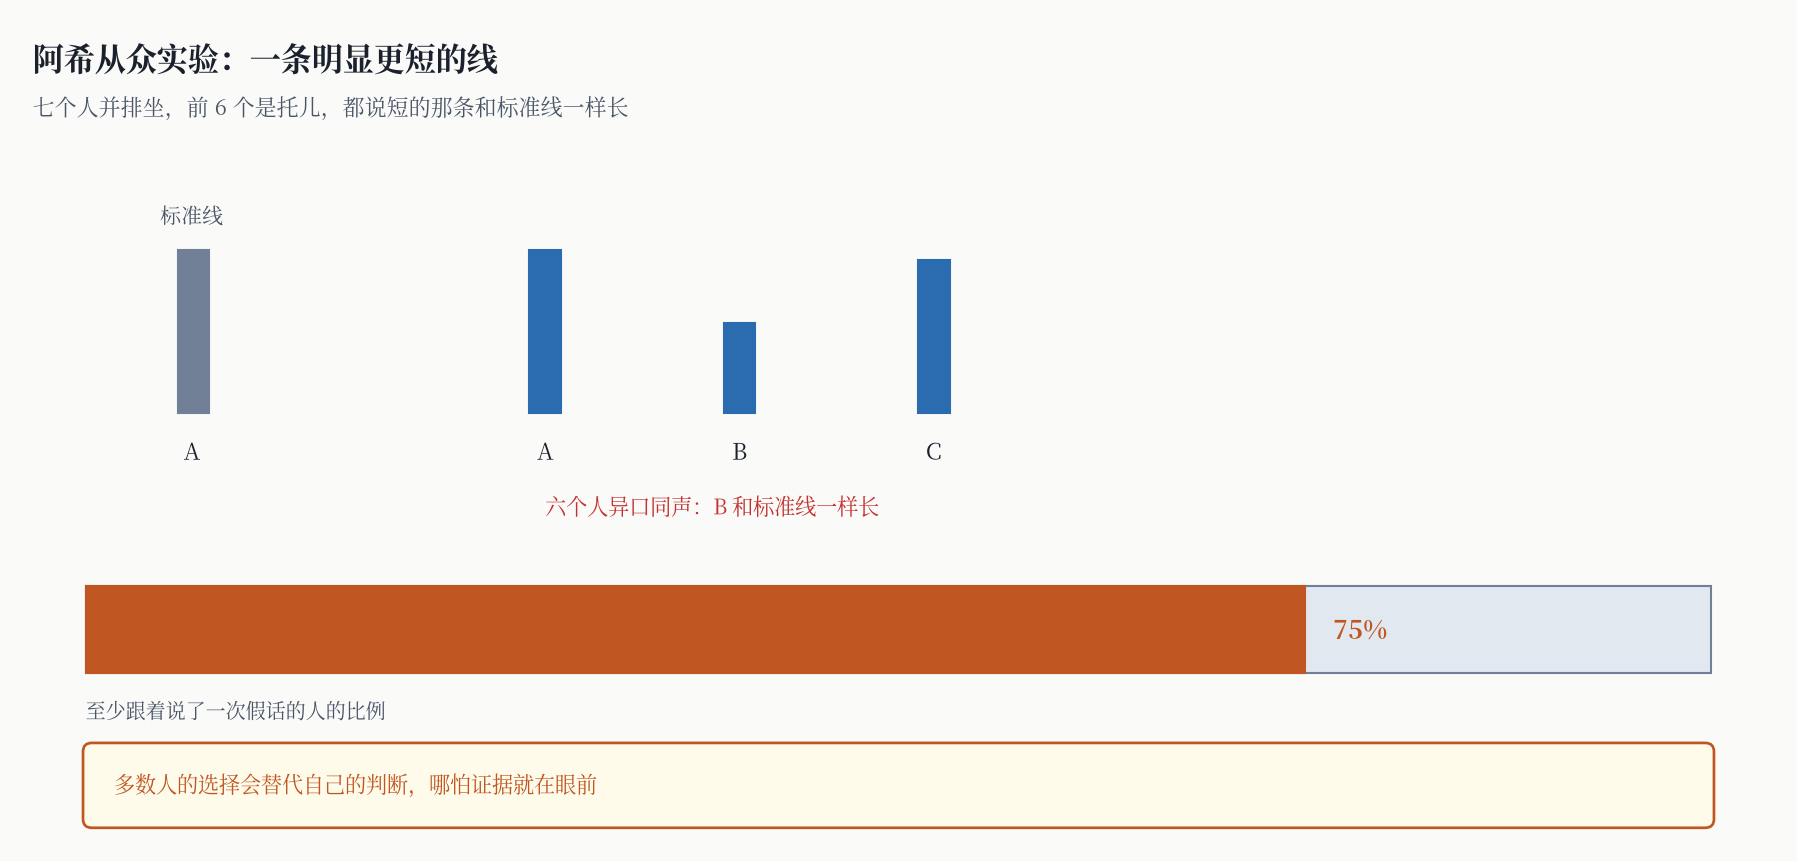
群里的一句“收到”部门群里发了一条通知,要求大家点开一个链接填写信息。第一个回复“收到”,第二个跟着“收到”,然后是一串“收到”。 你点开看了一眼,链接跳转的页面不是公司域名,表单里还要填身份证号。你觉得不对,但在三十几个“收到”后面,你打了一句“收到”。 表单填完第三天,陆续有人接到诈骗电话,对方能准确报出姓名、身份证号和部门。 事后追溯,第一个“收到”的人是照着通知做的,通知本身是假的。 那个实验1951 年,所罗门·阿希在斯沃斯莫尔学院做了一系列实验,研究人在群体压力下会不会否定自己的判断。 实验是这样的:七个人坐成一排,看两张卡片。第一张上有一条标准线,第二张上有三条长度不同的线,分别标着 A、B、C。任务是大声说出哪一条和标准线一样长。 前六个人是提前安排好的托儿。在大部分试次里,他们异口同声地说出一个明显错误的答案。比如标准线是 10 厘米,三条比较线分别是 10、5、8 厘米,托儿们一起说“B”。 第七个人是真正的被试。他要在一群人说错的情况下,说出自己看到的结果。 结果是,大约 75% 的被试至少跟着说错了一次,全体被试在全部试次里有 37% 的回答是从众的。也就...
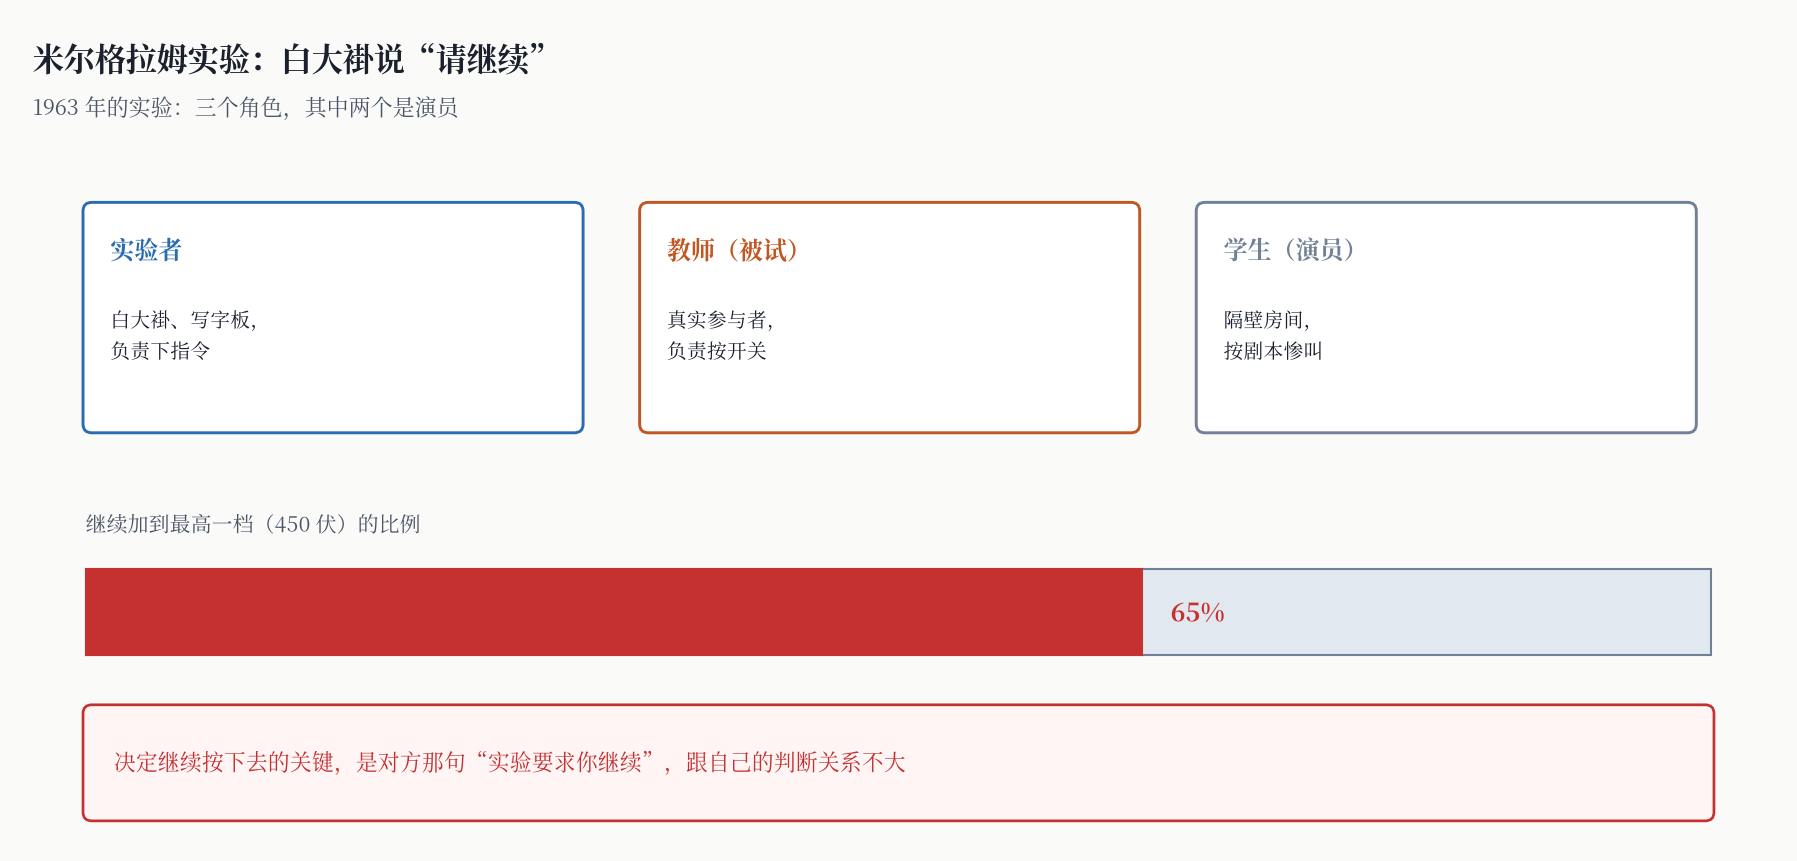
米尔格拉姆实验:白大褂说“请继续”
“我是公安局的”电话那头报出你的姓名、身份证号、住址,说你名下有一张卡涉嫌洗钱,现在需要你配合调查,不要挂电话,不要告诉任何人。 接下来的两个小时,你会被要求做一系列动作:下载一个 App、找一个安静的地方、把手机调成勿扰、报出银行卡号、转账到一个“安全账户”接受核查。 每一步都很小,前一步都证明对方是可信的,后一步都是“流程要求”。 最后钱没了。 这件事能成立,跟骗子聪明不聪明关系不大。起作用的是另一件事:面对一个自称权威的对象,人会系统性地放弃自己的判断。 那个实验1961 年,耶鲁大学的心理学家斯坦利·米尔格拉姆做了一个实验,想弄清楚一个问题:普通人在什么条件下会服从指令,去伤害一个无辜的人。 实验设置里有三个角色。 一个是实验者,穿白大褂,拿写字板,负责下指令。一个是“教师”,也就是真正的被试,通过广告招募来的普通人。还有一个是“学生”,坐在隔壁房间,其实是演员。 流程是:教师给学生出题,答错就电击,电压从 15 伏开始,每错一次加 15 伏,最高到 450 伏,面板上标着“危险:剧烈电击”。 学生答错之后,隔壁会传来惨叫、捶墙、求饶。到 300 伏左右,学生不再出声。这...
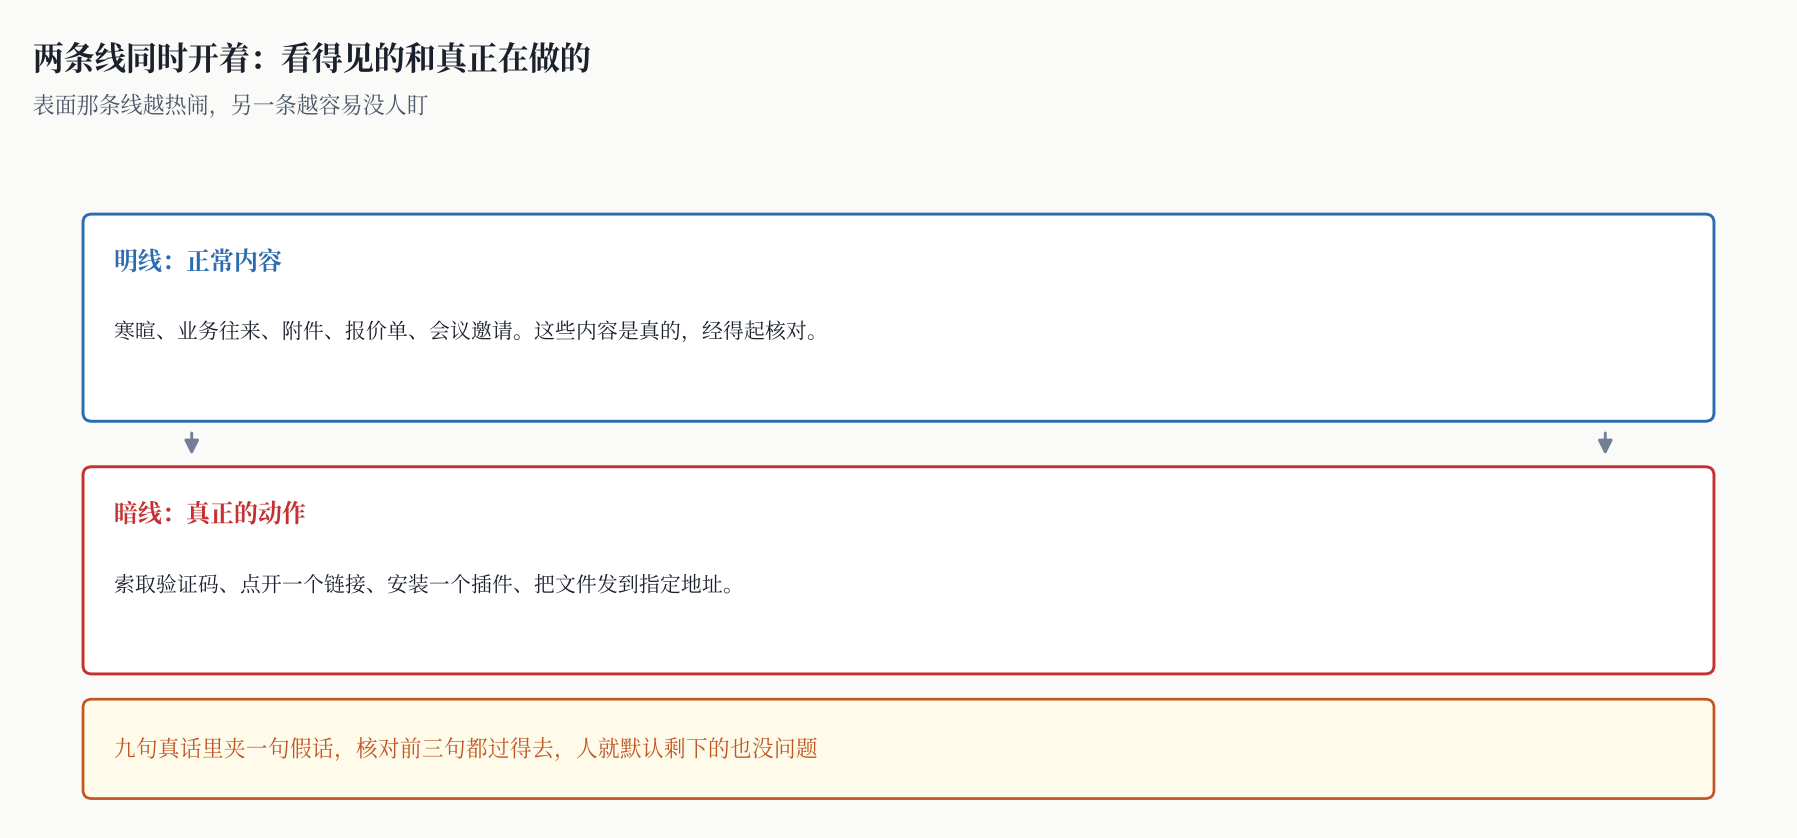
明修栈道,暗度陈仓:掩护是怎么起作用的
一封看起来没问题的邮件发件人是你合作了三年的供应商,邮箱后缀对,签名档有公司名和电话,附件是一份报价单,金额、型号、交期都对得上。前面聊的三轮也都很正常,对方还打了个电话确认收货地址。 只有一处不一样:这次报价单的末尾多了一个链接,写着“在线确认”。 你点开了,登录页弹出来,和供应商官网长得一样。你输了一次密码。 这份邮件里,除了那个链接,其余全部是真的。 那个成语的来历先说清楚一件事:“明修栈道,暗度陈仓”这句话,在《史记》里并没有。 《史记·高祖本纪》记的是:公元前 206 年,刘邦被封为汉王,去汉中,走的时候把栈道烧了。烧的理由有两个,一是防备其他诸侯偷袭,二是向项羽表示自己没有东归的打算。同年八月,刘邦用韩信的计策,“从故道还”,也就是走陈仓道,袭击雍王章邯,平定三秦。 烧栈道是真的,从故道出兵也是真的。但“明修栈道”这个佯动,是后来的戏曲和讲史加上去的。元代杂剧里有《暗度陈仓》,明代的小说也写过,慢慢就合成了一个成语。 这个细节有意思的地方在于:成语的结构比史实更完整。史书只记了“烧”和“走”,后人补上了“一边修、一边走”的对比,因为这样才像一个谋略。 掩护为什么有效从...
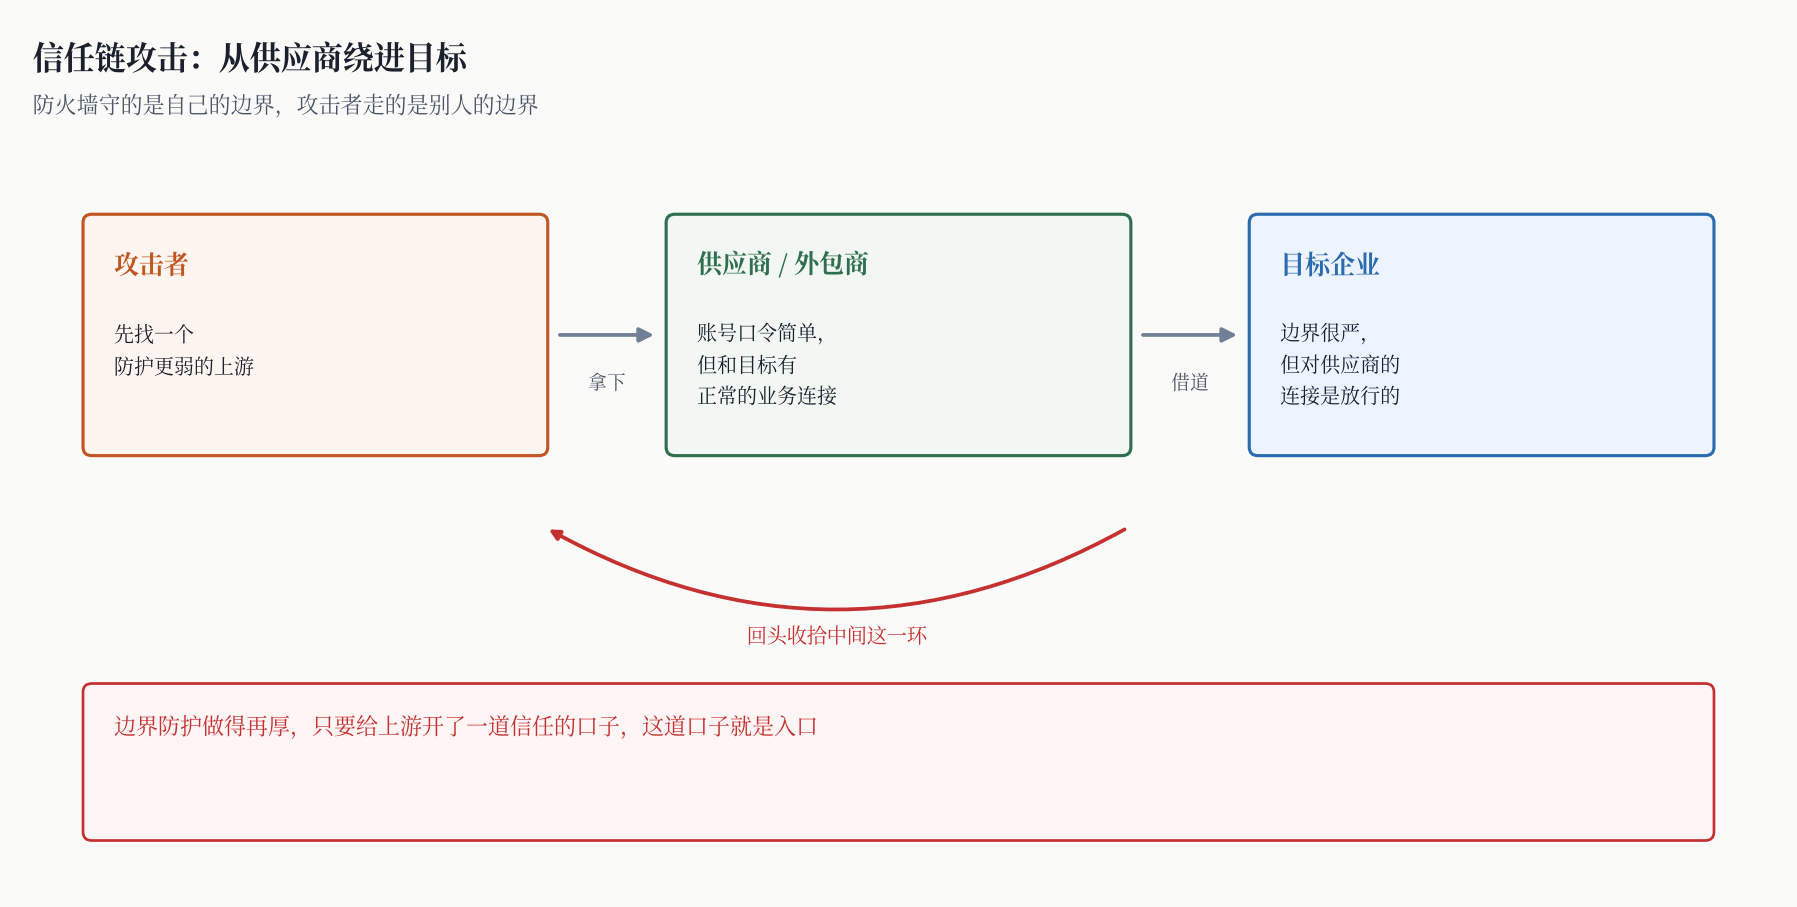
假道伐虢:攻击者为什么先打你的供应商
那条一直开着的专线公司给一家外包商开了一条专线,用来同步工单数据。这条线三年前就开了,当时的理由很充分:每天要同步几万条记录,走公网太慢。 三年里没人再问过它。负责对接的人换了两次,外包商那边也换了技术负责人。这条线的账号还在,权限还在,防火墙策略还在,因为“业务一直在用”。 攻击者不需要攻破你的边界。他只需要查到这个外包商,拿下它,然后用这条一直开着的线进来。 借道《左传·僖公五年》记了一件事。 晋献公想打虢国,但中间隔着虞国,大军过不去。大夫荀息出了个主意:送虞公一份厚礼,璧玉和一匹良马,请他借道。 虞公贪这两样东西,答应了。大夫宫之奇劝阻,说了一句很有名的话:虢国是虞国的外围,虢国亡了,虞国也活不长,这叫唇亡齿寒。虞公没听。 当年冬天,晋国借道灭了虢国。回师的路上,顺手把虞国也灭了。璧玉和良马又回到晋献公手里。 这个故事后来成了一个成语,假道伐虢。它的结构里没有正面强攻,用的是借一条本来不属于自己的路。 现代版本:三起真实的案子2013 年,美国零售商 Target 被入侵,四千万张银行卡信息泄露。入口不在 Target 自己身上。攻击者先攻下了给它做暖通空调维保的一家小公...
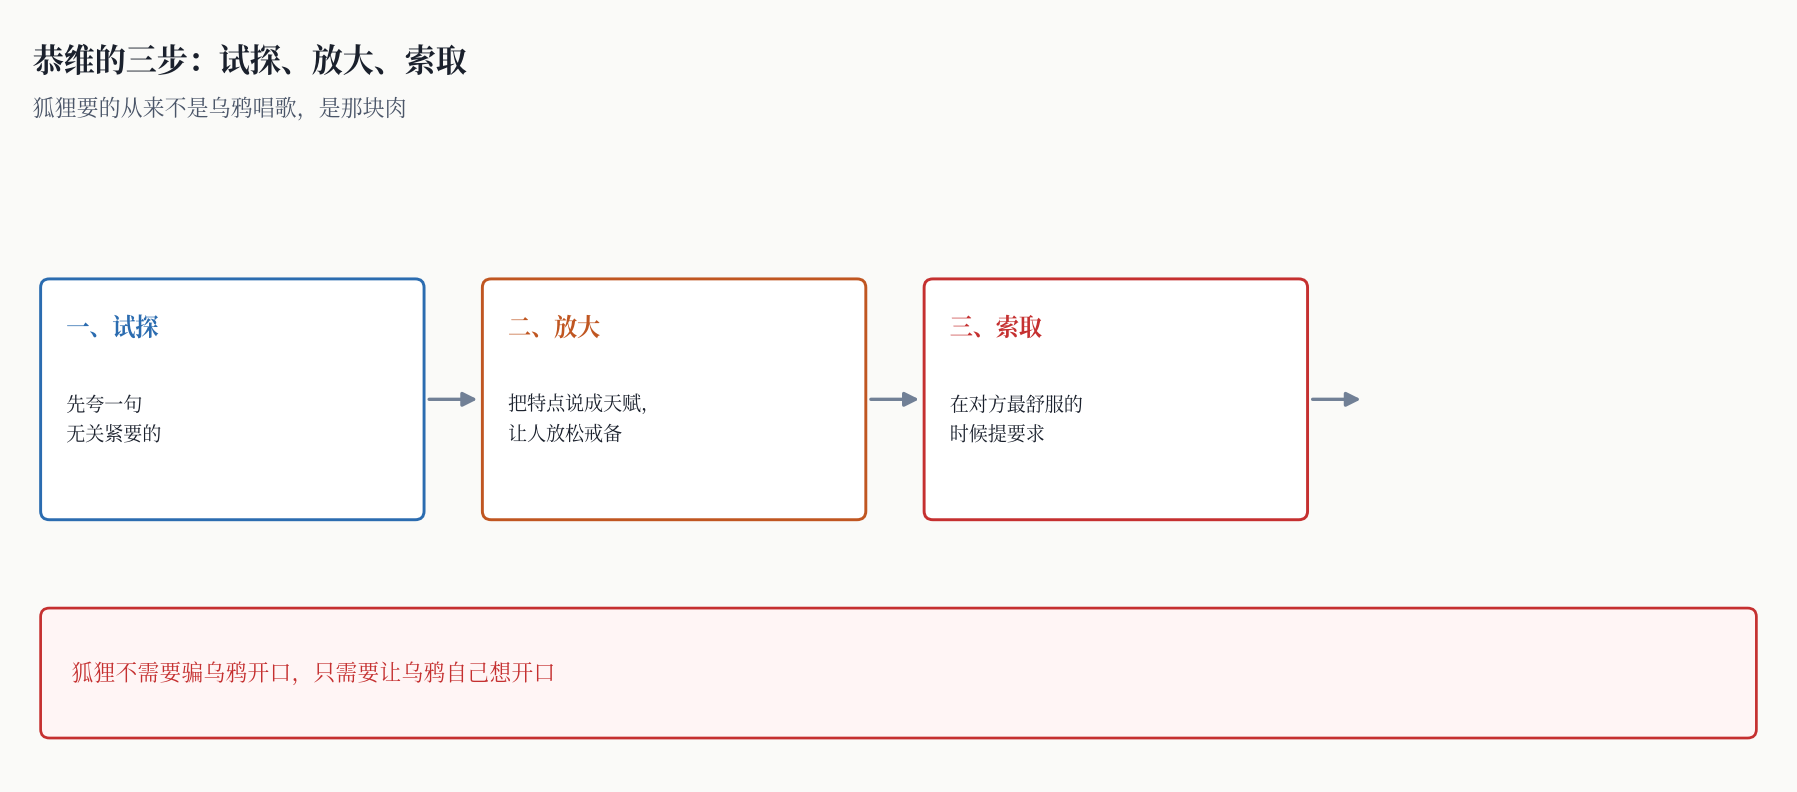
狐狸和乌鸦:恭维是怎么让人自己开口的
一个电话的开场“王总您好,我是某某平台的,我看了您上次在会上的发言,讲得特别到位,我们内部都在传。您是我今年见过最专业的客户。” 接下来的 3 分钟,对方会说平台要升级、要给您做一次专属的回访、需要您配合确认一下身份。王总一路“嗯嗯”,最后把收到的 6 位验证码念了过去。 挂掉电话,钱被转走。 整个过程里,对方没有说一句假话能被当场戳穿,也没有威胁。他做的是另一件事:先把人夸舒服,再提要求。 那只乌鸦《伊索寓言》里有一则很短的寓言,佩里索引编号 124。这个故事大约成形于公元前 6 世纪,公元 1 世纪由菲德鲁斯改写成拉丁韵文,17 世纪拉封丹又写了一个法语版本。 乌鸦找到一块肉,叼在嘴里,停在树上。狐狸从树下经过,很想吃,于是开始说话。 第一句是问候,说乌鸦今天真漂亮。第二句升级了,说这身羽毛在鸟里数第一,爪子、眼睛都好看。乌鸦没有开口,但把头抬起来了。 第三句说,可惜啊,长得这么好看,要是嗓子也好,那就是鸟中之王了。 乌鸦想让狐狸听听自己的嗓子,一张嘴,肉掉了下来。狐狸叼起肉,说了一句:你的嗓子不错,脑子差了点。 恭维的三段结构这则寓言流传了两千多年,因为它把一套话术的结构写...
毒苹果:为什么人会主动接过陌生人的东西
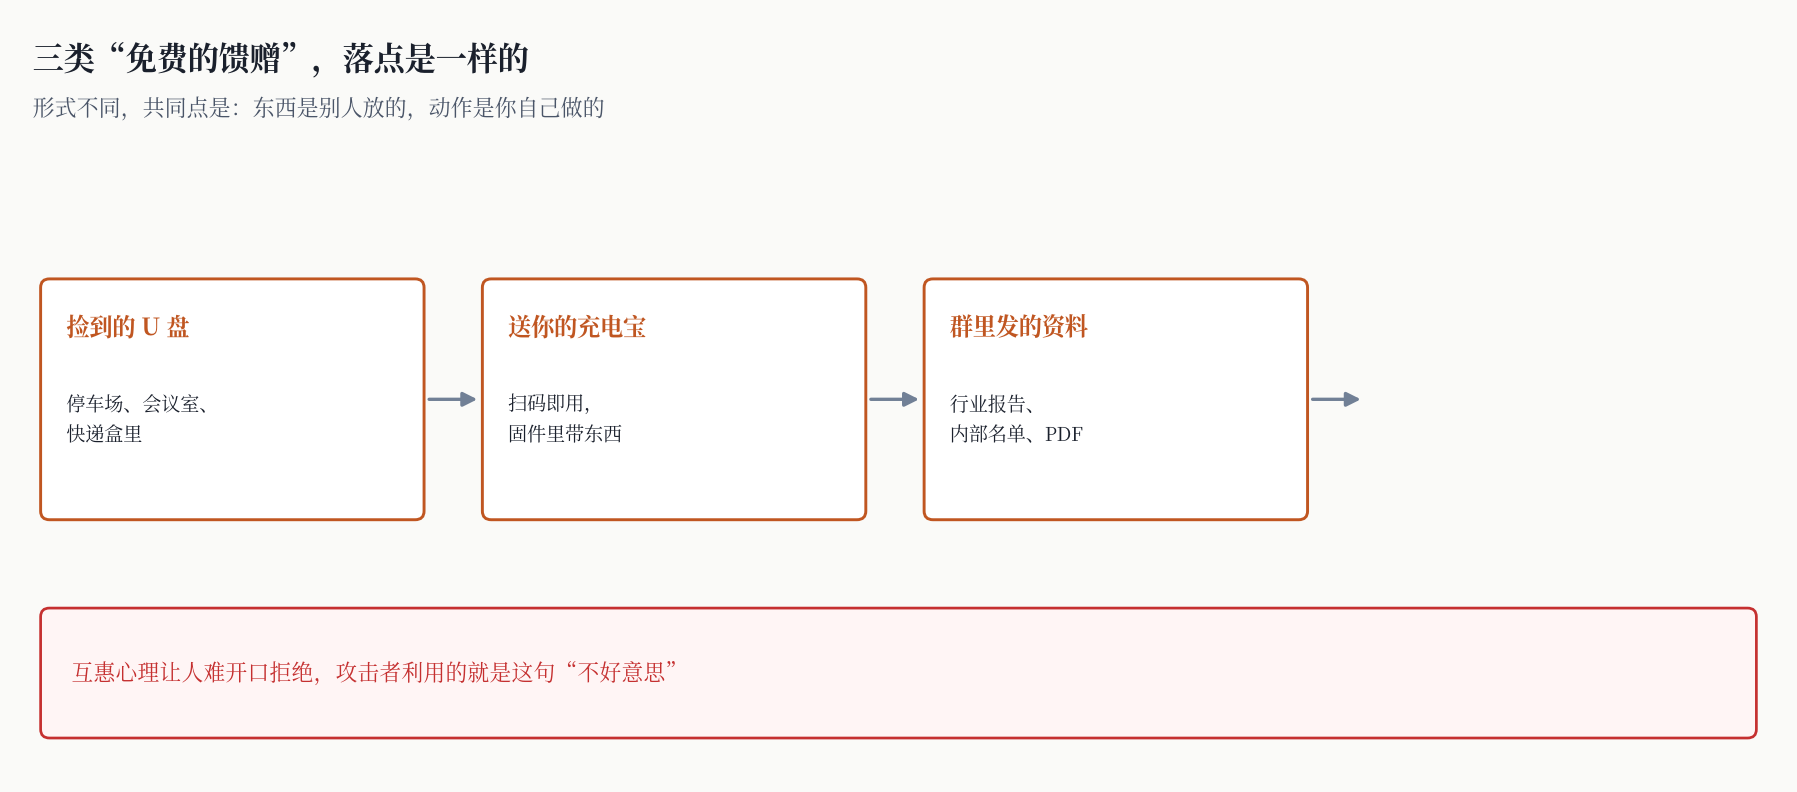
会议室桌上的那个 U 盘开完会,桌上留了一个 U 盘,没有任何标识。可能是上一个会的人忘的,也可能是保洁还没收。 大多数人会做三件事里的一件:交给前台,插到自己电脑上看看里面有没有名字,或者装进兜里带回去。 第二件事只需要三秒,而且理由很充分:我想看看是谁的,好还给他。 这三秒里,一台电脑已经对外建立了一个连接。 三次上门格林兄弟在 1812 年的初版《儿童与家庭童话集》里记下这个故事时,皇后一共去了三次。 第一次扮成卖丝带的,白雪公主让她系上,被勒得昏过去,小矮人回来剪断丝带救了她。第二次扮成卖梳子的,毒梳子插进头发,又昏过去,小矮人拔掉梳子救了她。 小矮人警告过她两次:不要给陌生人开门。第三次,皇后扮成农妇,带了一个苹果,一半红一半白。白雪公主不敢开门,皇后当场把白的那半切下来自己吃了,然后把红的那半递过去。白雪公主接过来,咬了一口,倒下了。 这一次小矮人没能救回来,他们把她放进玻璃棺,直到王子出现。 故事里最关键的动作不是“吃”,是“接”。从皇后手里把苹果接过来,这一步是白雪公主自己完成的。 为什么人会接这件事有一个很具体的解释,叫互惠。 人在接受别人给的东西时,会不自觉地...