烽火戏诸侯:权威信号是怎么被自己用废的
用广播喊紧急集合的校长
假设学校的广播每天早上七点半响一次,内容是”全体紧急集合”。第一天全体下楼,第二天大部分人下楼,一周之后只剩新生还在跑。一个月后,真出了事,广播响了三遍,操场上只有几个人。
这件事的特别之处不在学生麻木,而在于:发广播的是校长。学生可以不信同学传的话,但很难不信校长的广播。所以当校长的广播失效时,学校就没有第二个可用的大喇叭了。
史书里的那一次
《史记》一共 130 篇,卷四《周本纪》里记着这样一件事。
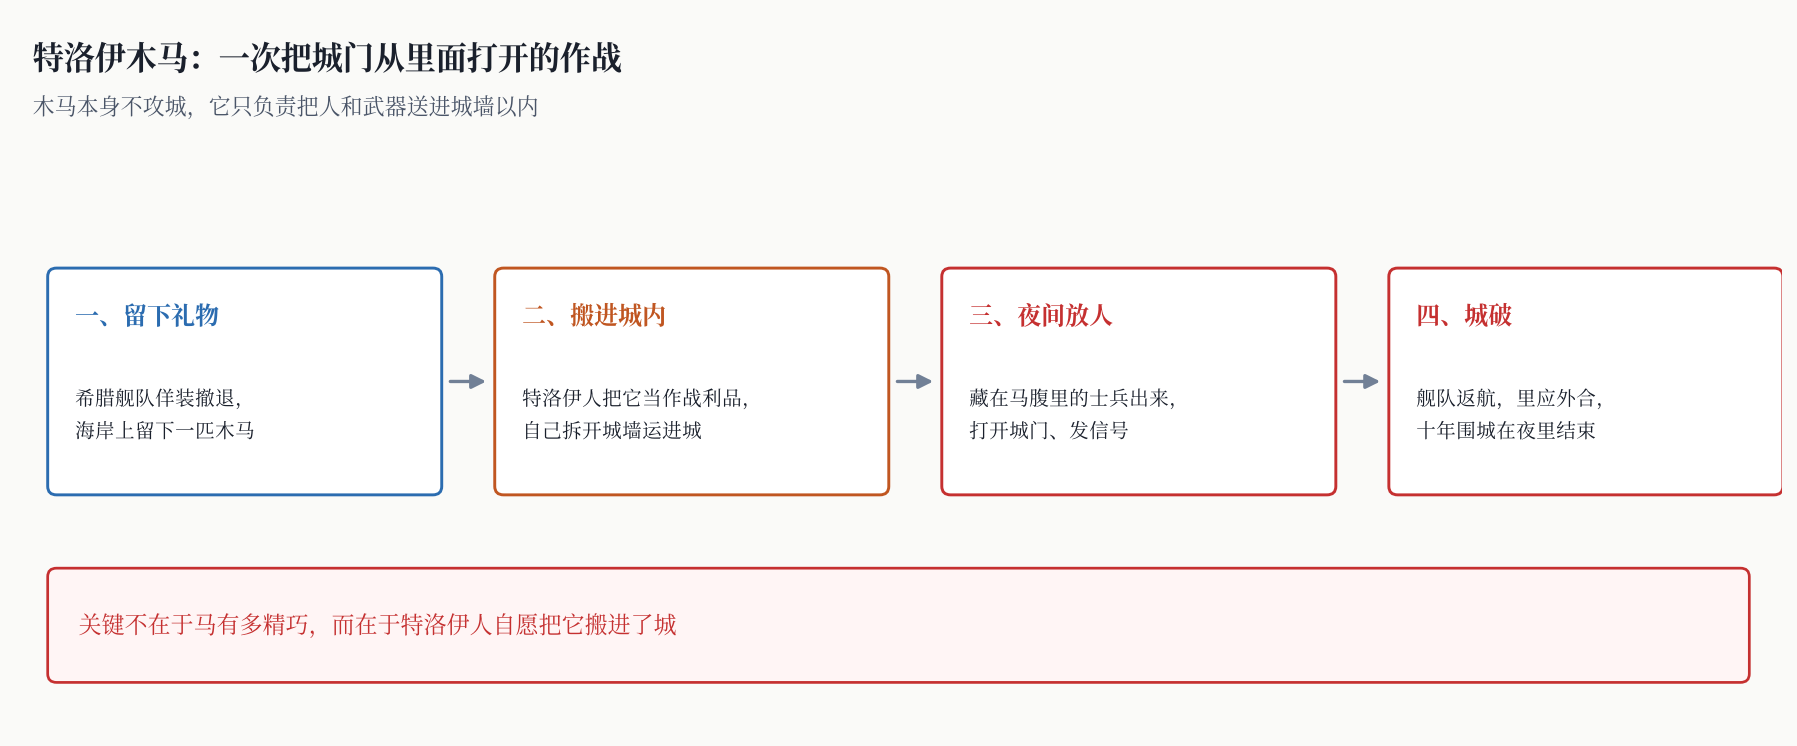
周幽王(前 781 年至前 771 年在位)的王后褒姒不爱笑,幽王想尽办法逗她,她都不笑。当时周朝在边境设有烽燧,遇到敌情就点起烽火,诸侯看到就带兵来救。幽王为了让她笑,就点了一次烽火。诸侯的军队赶到,发现没有敌人,乱哄哄地又回去了。褒姒看见这场面,大笑。幽王很高兴,后来又点了几次。等犬戎真的打过来,幽王再点烽火,诸侯的兵一个都没来。公元前 771 年,幽王被杀在骊山脚下,西周结束。第二年周平王东迁洛邑,东周开始。
故事讲到这里就结束了,读的人一般会得出两个结论:一是不能拿正事开玩笑,二是失去信用会有代价。
这两个结论都对,但这个故事本身有一个问题要先说清楚。
这个故事可能不是当时的事
先说一个容易被忽略的细节:这个故事最早的版本里,报信用的不是烽火,是鼓。
《吕氏春秋·疑似》记的是同一件事,但写的是周王在路上筑高台、台上置鼓,与诸侯约定有寇就击鼓,诸侯的兵就会赶来。幽王击鼓,诸侯赶到,褒姒大笑,后来戎人真的来了,再击鼓就没人来了。这里的关键器具是鼓,不是烽火。
到《史记》才变成烽火。而《史记》成书于公元前 1 世纪,距离西周灭亡约 670 年。
另一个疑点在制度上。成体系的边塞烽燧,学界一般认为在汉代才大规模铺开,出土的汉简里有大量关于烽火品约的记录,什么情况举一烽、什么情况举二烽,规定得很细。西周有没有这样一套覆盖全境的信号系统,目前没有直接的实物证据。
再一个疑点在叙事上。清华大学 2008 年入藏的战国竹简《系年》,第 2 章记载西周灭亡,说的是周幽王娶褒姒、废申后和太子,申后是申侯的女儿,申侯于是联合缯国和犬戎攻打周室,幽王被杀于戏。整段没有”戏诸侯”,也没有烽火。
所以比较稳妥的说法是:西周确实亡于戎人入侵和内部叛乱,这一点有多条线索支持;”烽火戏诸侯”这个故事很可能是后人为了解释亡国而编的,而且编的过程中换过道具,从鼓换成了烽火。
但这不影响它作为一个模型的价值。真实发生过的、结构相同的事,在历史上不缺。
和狼来了的区别
上一篇写过《狼来了》。两个故事经常被放在一起讲,但它们的结构不一样。
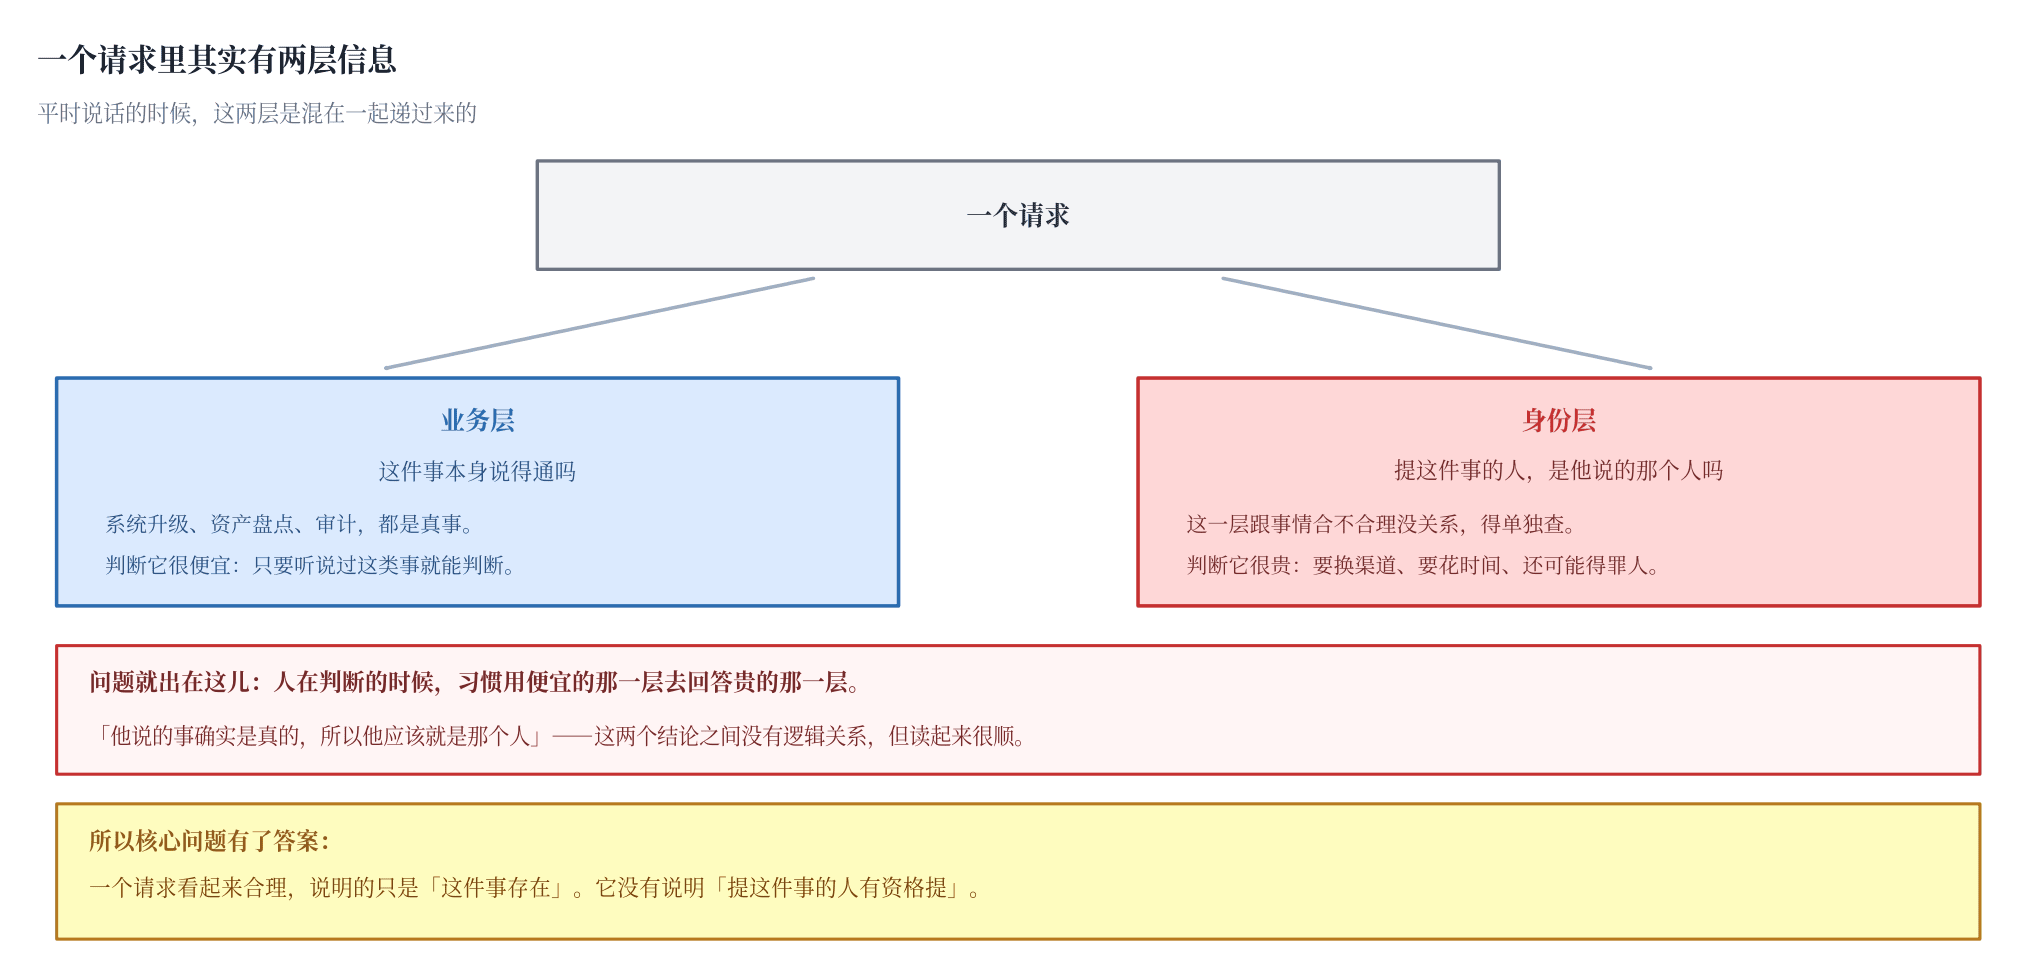
牧童喊狼,用的是他自己的嗓子。他说的话只在一件事上有分量:别人信不信他这个人。骗多了,损失是他的羊。换一个牧童,换一个村子,这个信号重新有效,因为坏掉的只是一个人的信用。
烽火是国家的设施。它不属于周幽王个人,属于整个防务体系。诸侯看到烽火就出发,依据的是这套制度,跟周幽王这个人关系不大:只要点火,就说明敌人真的到了。幽王把这个通道拿去逗人笑,坏掉的不是他的名声,是这套制度的可信度。
这两种破坏的修复难度差得很远。个人失信,换个人就行。制度信号失信,换谁上来都修不回来,因为接收方已经学会了先怀疑。周幽王之后,就算继任者老老实实,诸侯看到烽火也会先想一想。
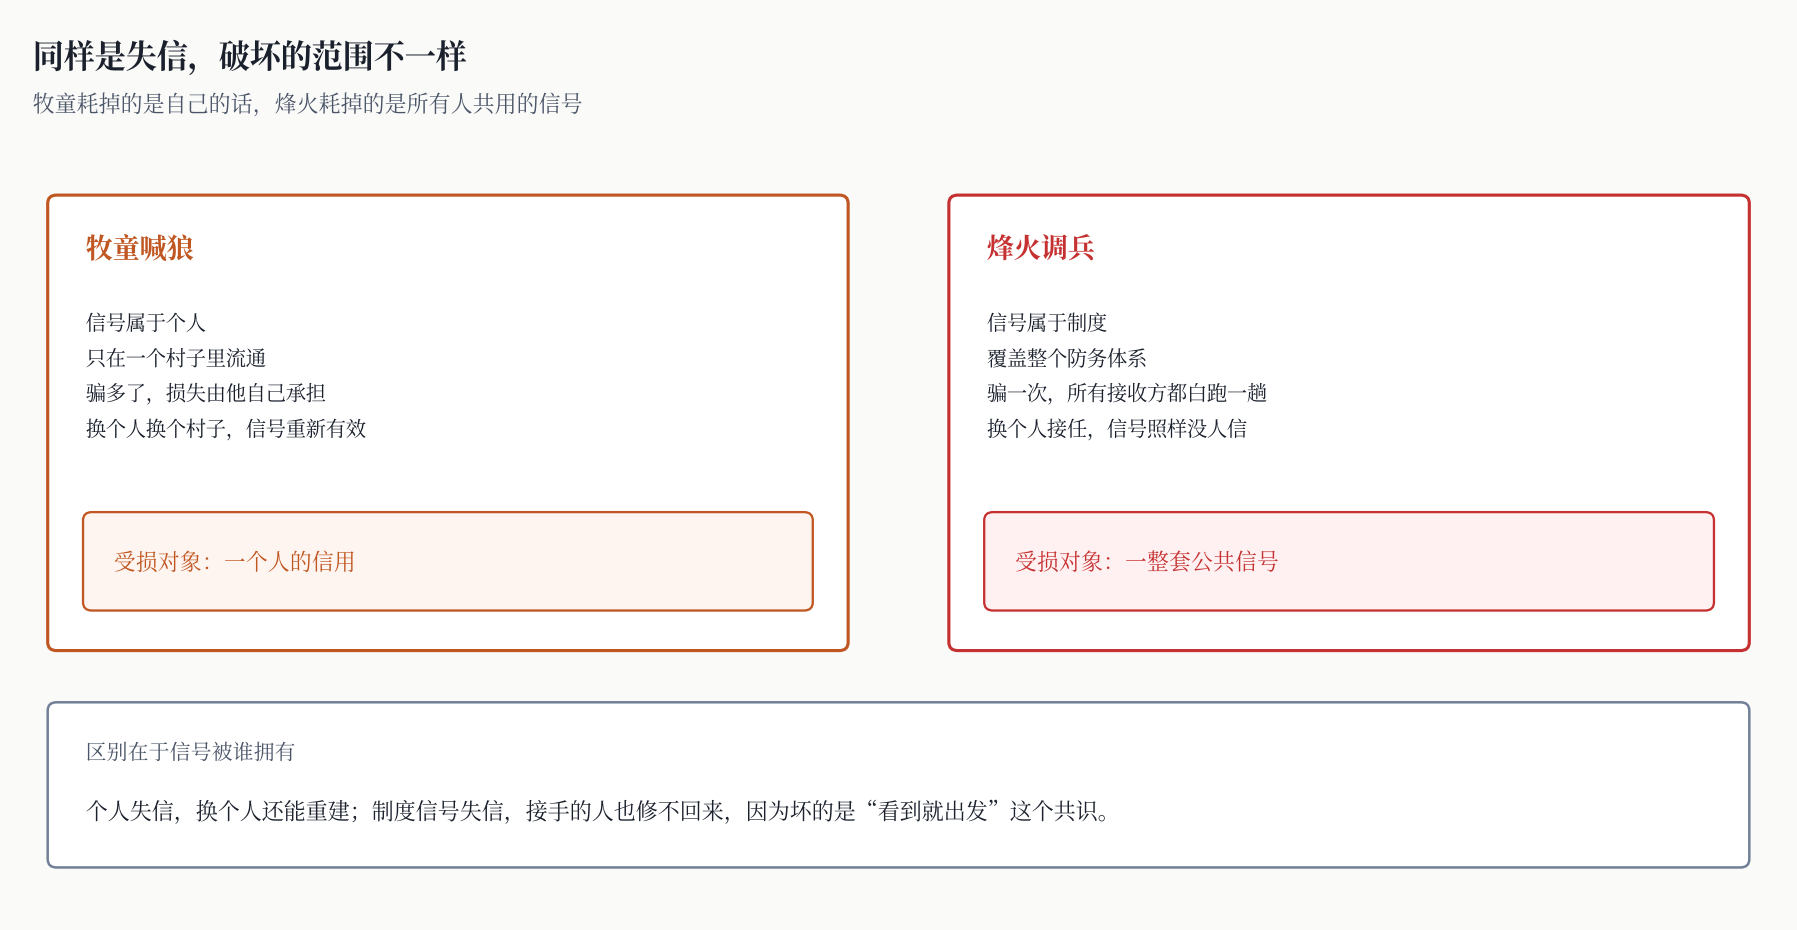
图一:两种失信的结构差异。牧童耗掉的是自己的话,烽火耗掉的是所有人共用的信号。
还有一层更隐蔽。牧童撒谎,村里的人知道他在撒谎,损失是明确的。周幽王点烽火的时候,诸侯并不知道这是玩笑,他们付出了真实的成本:整军、行军、再撤回去。这些成本没有人补偿,也没有人记账。等到真的要调兵,账已经烂了。
现代版本
企业里的”烽火”是那些覆盖全员的通知通道。
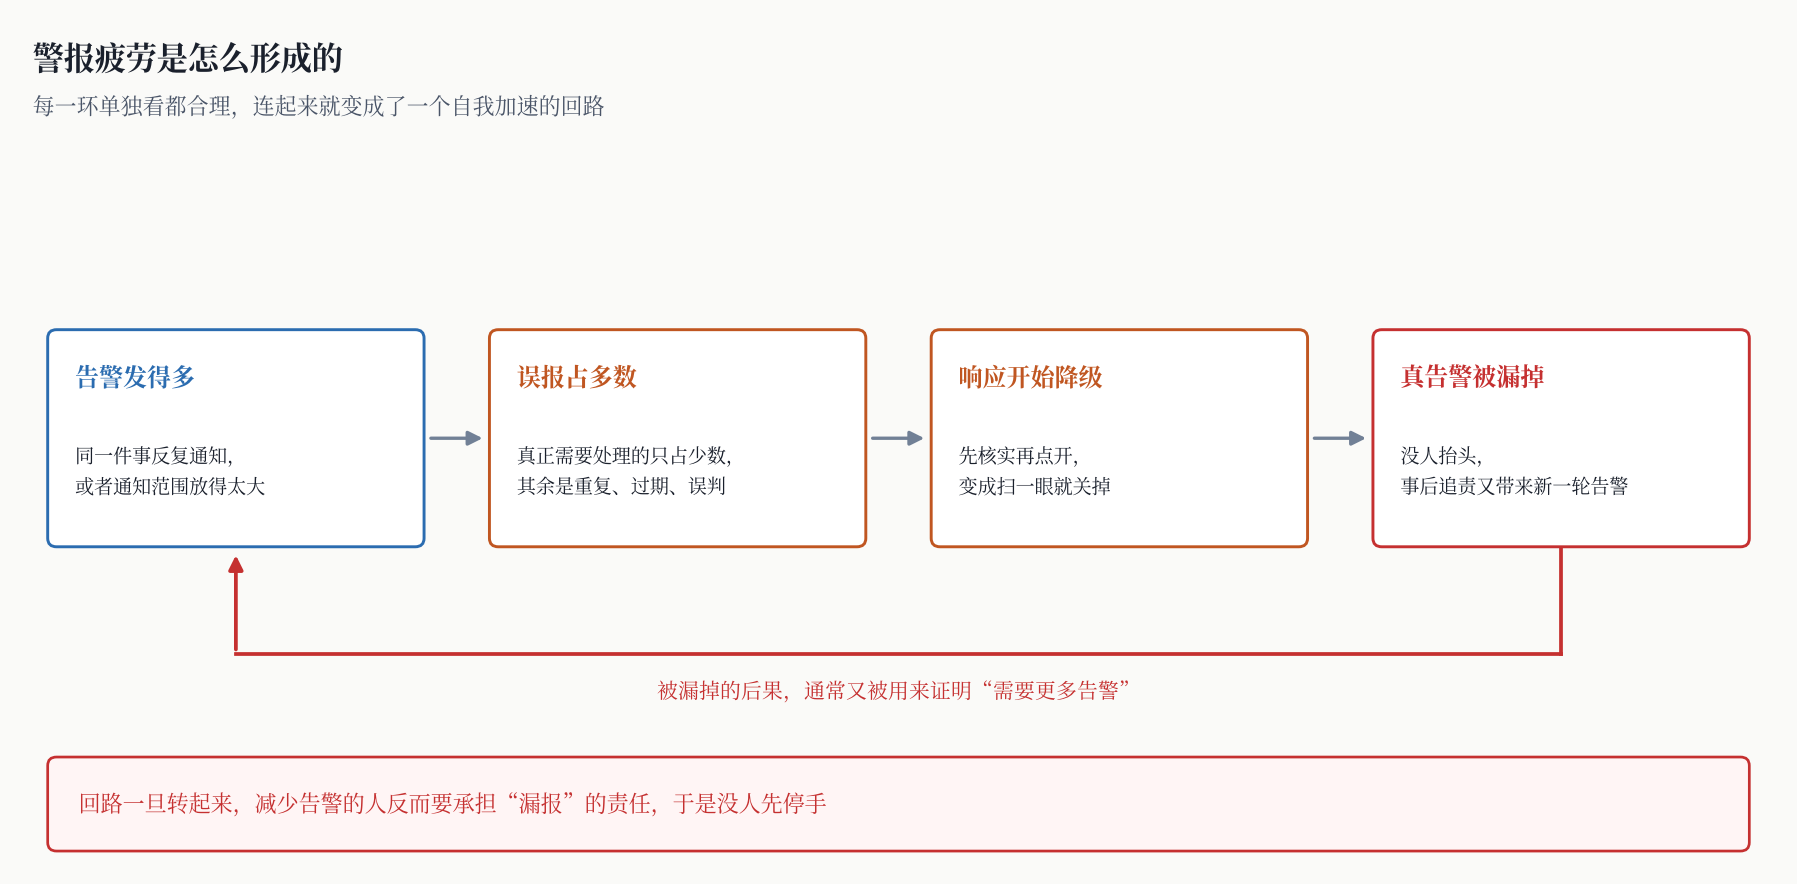
全员邮件是最常见的一种。如果标题里 10 封有 8 封写着”紧急”,那么”紧急”这两个字就不再有信息量。员工处理这类邮件的策略会迅速退化成看标题、看发件人、然后决定要不要点开。
IT 部门的”账号异常,请立即修改密码”是第二种。这条通知本来应该对应真实的异常登录,但很多单位是定期群发,或者只要登录地变了就发,出差的人一周能收 5 封。发的人觉得这是尽责,收的人已经把它归到”例行通知”那一类。
管理层的转发是第三种,破坏力最大。一个”高度重视,请各部门立即落实”的通知从上面转下来,没有具体动作、没有截止时间、没有责任人,下面的处理方式就是回一句”收到”。几次之后,这条链路上的所有人都知道这类通知不需要真的做什么。等到有一天它需要真的做什么,没人分得清。
这三种的共同点是:发出方有权力,接收方没有议价能力。员工不能对全员邮件说”这条我不处理”,也不能要求 IT 证明这条告警是真的。权力越集中,信号越容易被挥霍。
怎么约束发信号的人
牧童的问题可以靠换人解决,制度信号的问题只能靠约束机制。
第一,通道分层。把”必须立刻行动””需要知道””仅供了解”分成 P0、P1、P2 三级,各自的触发条件、发送权限和响应时限写清楚。分层的关键是 P0 要稀缺,如果什么都能进 P0,分级就等于没做。
| 级别 | 触发条件 | 谁能发 | 响应时限 |
|---|---|---|---|
| P0 | 业务中断、数据外泄、账号批量失陷 | 值班负责人,需主管复核 | 15 分钟内 |
| P1 | 单点异常、需要人工确认 | 值班工程师 | 4 小时内 |
| P2 | 例行变更、周报、演练通知 | 任何人 | 1 个工作日内 |
第二,准入控制。谁能发紧急通知,发之前要不要审批,什么情况下可以绕过审批。这一条在技术上很容易实现,难的是有人愿意把自己的权限交出去。
第三,对发出方做审计。统计一个季度里发了多少次紧急通知,其中多少次对应真实事件。这个数字应该公开给接收方,让”发得多”变成一件需要解释的事,而不是一件值得表扬的事。
第四,虚发要有成本。发出的假警报如果没有任何后果,下一次还会发。复盘时要问清楚:这次为什么发、依据是什么、下次怎么判断。不是追责,是让判断有痕迹。
这四条都不是新东西,很多单位的安全制度里写着。写和做之间的差别,通常就在第一条:紧急通道里塞了多少本来不该进来的东西。
最后
烽火这套东西,硬件成本并不高,几堆柴、一个台子。它真正值钱的是”看到就出发”这个共识。共识建立起来要很多年,用掉只需要几次。
周幽王被杀在骊山脚下的时候,离他最后一次点烽火,隔了没有多久。